¶ 1. Visão Geral
O servidor MCP do T6 permite que assistentes de inteligência artificial externos, como Claude Code, Claude Desktop, Claude.ai, ChatGPT, GitHub Copilot no VS Code ou agentes construídos com a API da Anthropic, usem o T6 e a Tai em nome de um usuário. Os clientes falam com o T6 pelo padrão aberto Model Context Protocol (MCP), no endereço https://<endereço-do-seu-T6>/mcp.
O assistente externo recebe do T6:
- Ferramentas: todas as operações da Tai que funcionam sem a tela do T6 (Explorer, formulários, data forms, workflow, cenários, segurança e outras). Uma ferramenta nova da Tai aparece automaticamente no cliente. Os nomes seguem o padrão
<plugin>_<método>, em minúsculas e com sublinhado; - ask_tai: uma ferramenta que executa o assistente Tai completo, para pedidos com vários passos;
- Prompts: os guias passo a passo (skills) que a Tai segue em tarefas complexas.
Toda chamada é executada como o usuário do T6 que autorizou o cliente: valem as mesmas permissões que ele tem na aplicação e a chamada é registrada na trilha de auditoria. O acesso externo nunca usa nem encerra a sessão que o usuário mantém aberta no navegador.
Há duas formas de autenticação:
| Forma | Quando usar |
|---|---|
| OAuth 2.1 (aba Clientes conectados) | Clientes que abrem um navegador: Claude Desktop, Claude.ai, ChatGPT, VS Code, Claude Code. O usuário entra no T6 e aprova a conexão em uma janela de consentimento. |
| Token de acesso pessoal | Scripts, frameworks de agentes e o conector de API, que não abrem navegador. O token é enviado no cabeçalho Authorization: Bearer <token>. |
¶ 1.1. Pré-requisitos
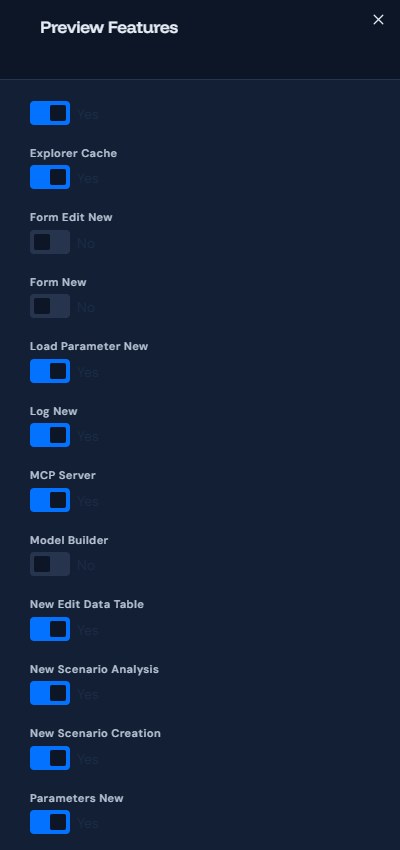
- O recurso de Preview MCP Server deve estar habilitado (seção 2.1). Enquanto estiver desligado, a tela mostra O servidor MCP não está habilitado neste ambiente e o endereço
/mcp, a descoberta e a janela de consentimento deixam de responder; - Para criar tokens e autorizar clientes, o usuário deve ser administrador multiaplicação ou pertencer a um Grupo Global com a seguinte Funcionalidade do Planejador habilitada:
- Para ver os tokens e clientes de todos os usuários, registrar clientes OAuth e abrir a opção Acesso externo no menu Controle de Acesso, o usuário deve ter a seguinte Funcionalidade de Administrador:
Na atualização, as duas permissões são concedidas automaticamente aos administradores multiaplicação. Quem não tem Acessar servidor MCP vê a mensagem Você não tem permissão para usar assistentes externos. Peça a um administrador a permissão "Acessar MCP".
Tokens e conexões valem somente no ambiente (tenant) em que foram criados; cada ambiente tem o seu próprio endereço MCP.
As imagens desta página mostram a interface em inglês; na interface em português os rótulos aparecem como descrito no texto.
¶ 2. Utilização
¶ 2.1. Habilitando o servidor MCP
1. No menu principal do T6 (☰), na seção Configurações, vamos selecionar Preview (veja Preview);
2. Na lista de funcionalidades, vamos ligar a chave MCP Server. A funcionalidade é global: vale para todos os usuários do banco de dados e vem desligada em um banco novo.
¶ 2.2. Abrindo a tela Acesso externo
Há dois caminhos:
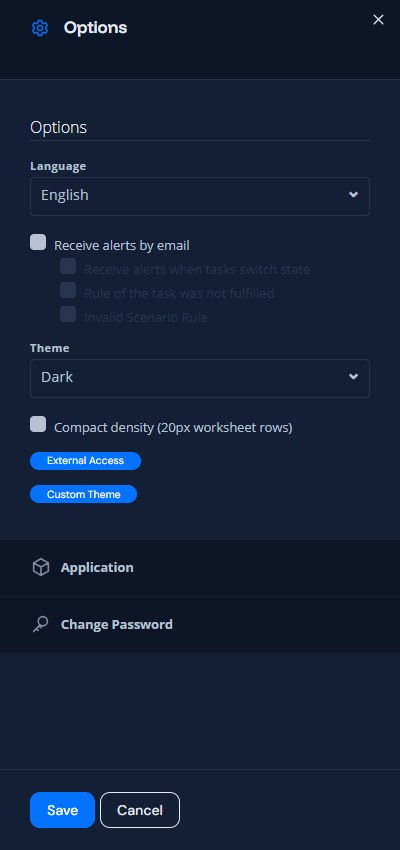
- Autoatendimento: no menu principal (☰), no rodapé com o seu nome, clicar em Opções e, no painel, no botão Acesso externo;
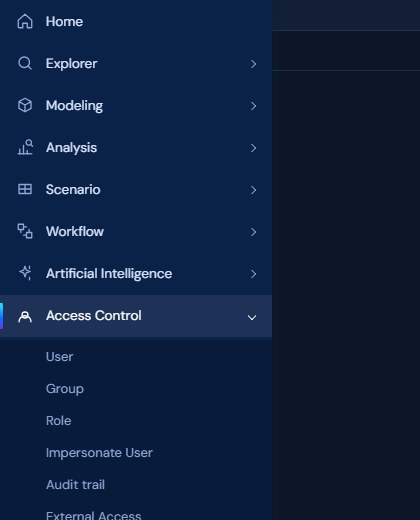
- Administradores (com Gerenciar servidor MCP): no menu principal, na seção Controle de Acesso, selecionar Acesso externo. A tela abre já mostrando as credenciais de todos os usuários.
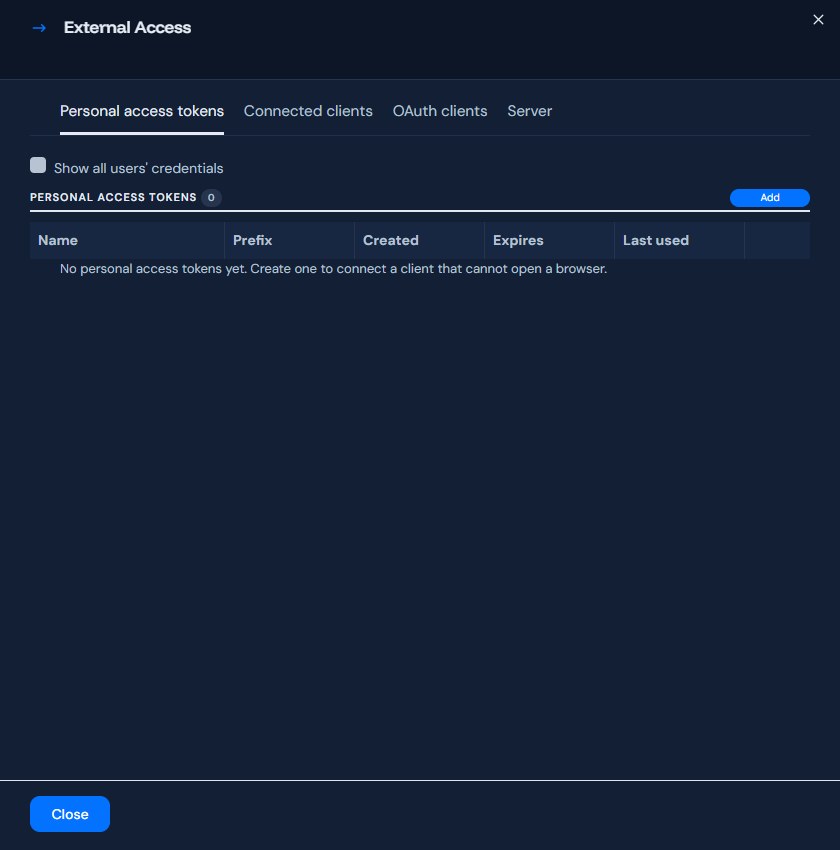
A tela tem as abas Tokens de acesso pessoal, Clientes conectados, Clientes OAuth (somente com Gerenciar servidor MCP) e Servidor. A caixa Mostrar credenciais de todos os usuários (somente com Gerenciar servidor MCP) amplia as listas de tokens e de clientes conectados para todos os usuários e acrescenta a coluna Proprietário.
¶ 2.3. Conectando com um token de acesso pessoal
1. Na aba Tokens de acesso pessoal, vamos clicar em Adicionar. Abre o painel Novo token de acesso pessoal;
2. Vamos preencher:
- Nome do token (obrigatório): identifica o cliente que usará o token, por exemplo
meu-script-de-relatorios. Até 100 caracteres; - Expira em (dias) (obrigatório): vem preenchido com o padrão do ambiente (90 dias). O mínimo é 1 e o máximo aparece abaixo do campo (Número máximo de dias: 365, por padrão);
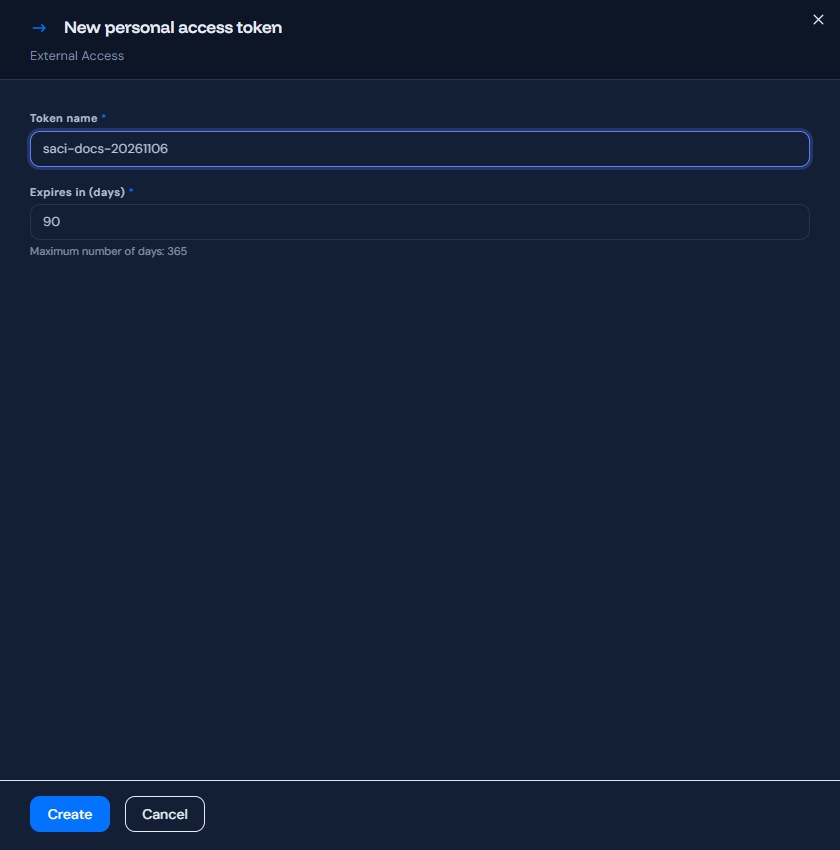
3. Vamos clicar em Criar. O painel exibe o token completo, iniciado por pp_pat_:
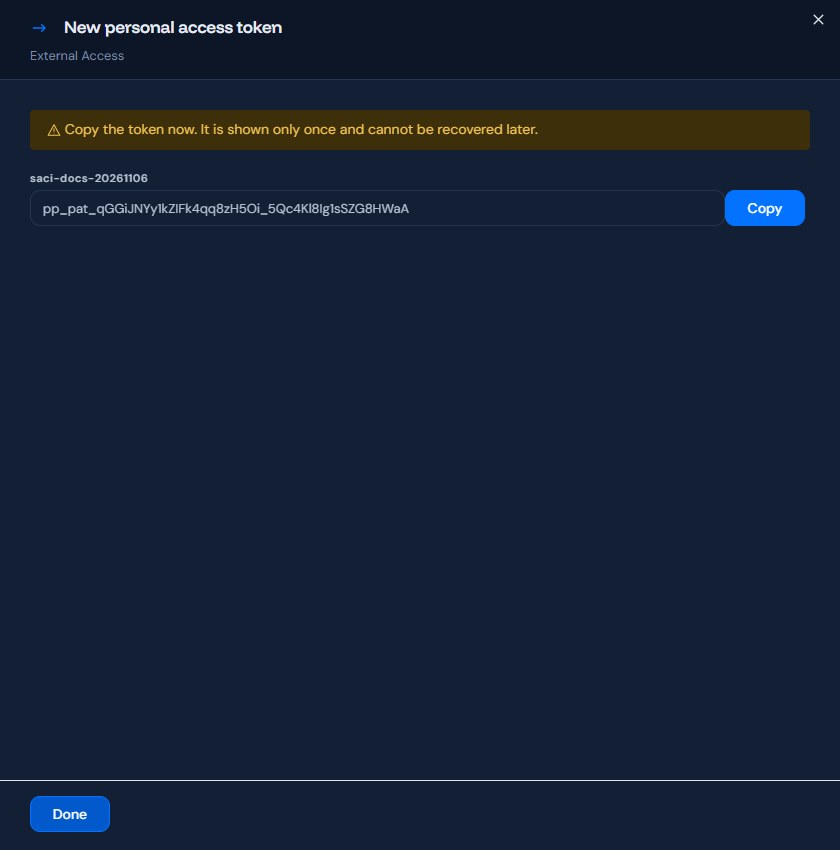
Copie o token agora (botão Copiar). Ele é mostrado apenas uma vez e não pode ser recuperado depois: o T6 guarda somente um resumo criptografado (hash) dele.
4. Vamos clicar em Concluído. O token aparece na lista, com Nome, Prefixo (início do token, para identificá-lo), Criado, Expira e Último uso (Nunca até a primeira chamada):
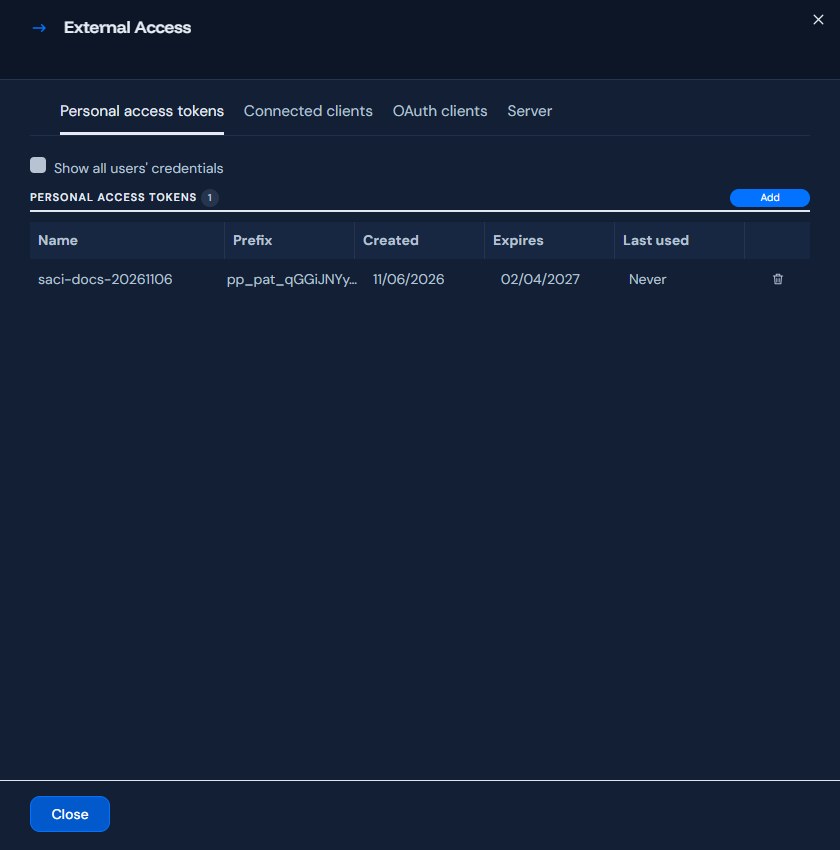
5. No cliente, vamos configurar o endereço do servidor e enviar o token como Authorization: Bearer pp_pat_.... No Claude Code, o comando claude mcp add --transport http powerplanning https://<endereço-do-seu-T6>/mcp registra o servidor (a aba Servidor mostra o comando pronto, veja a seção 2.6).
Revogando um token. Na linha do token, vamos clicar no ícone de lixeira e confirmar com Sim a pergunta Revogar este token? Os clientes que o usam perderão o acesso imediatamente. A partir daí qualquer chamada com o token responde 401 e o token deixa de ser listado. Um token também deixa de valer quando expira.
¶ 2.4. Conectando com OAuth (clientes com navegador)
1. No cliente (Claude Desktop, Claude.ai, ChatGPT, VS Code...), vamos adicionar um servidor MCP remoto com o endereço https://<endereço-do-seu-T6>/mcp (copie-o na aba Servidor). O cliente descobre sozinho o servidor de autorização do T6 e se registra;
2. O navegador abre o T6. Se ainda não estivermos autenticados, entramos normalmente (inclusive com os provedores de login único configurados). Aparece então a janela Autorizar assistente externo:
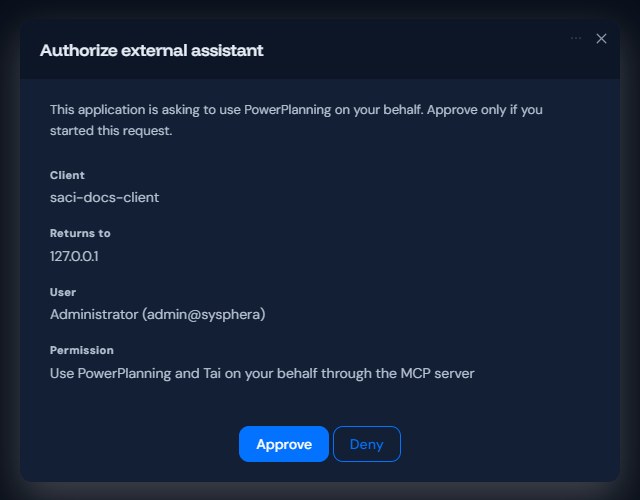
- Cliente: o nome do aplicativo que pede acesso;
- Retorna para: o endereço para onde o navegador volta depois da decisão. Confira que é o aplicativo esperado;
- Usuário: a conta do T6 em nome da qual o cliente vai agir;
- Permissão: Usar o PowerPlanning e a Tai em seu nome através do servidor MCP;
3. Vamos clicar em Aprovar somente se nós iniciamos o pedido. Negar devolve o erro access_denied ao cliente. Se o pedido expirou, já foi usado ou o servidor MCP está desligado, a janela mostra Esta solicitação de autorização não é mais válida. Inicie a conexão novamente a partir do assistente. e só oferece Fechar.
4. Depois de aprovado, o cliente aparece na aba Clientes conectados, com Cliente, Escopo (mcp), Criado e Último uso:
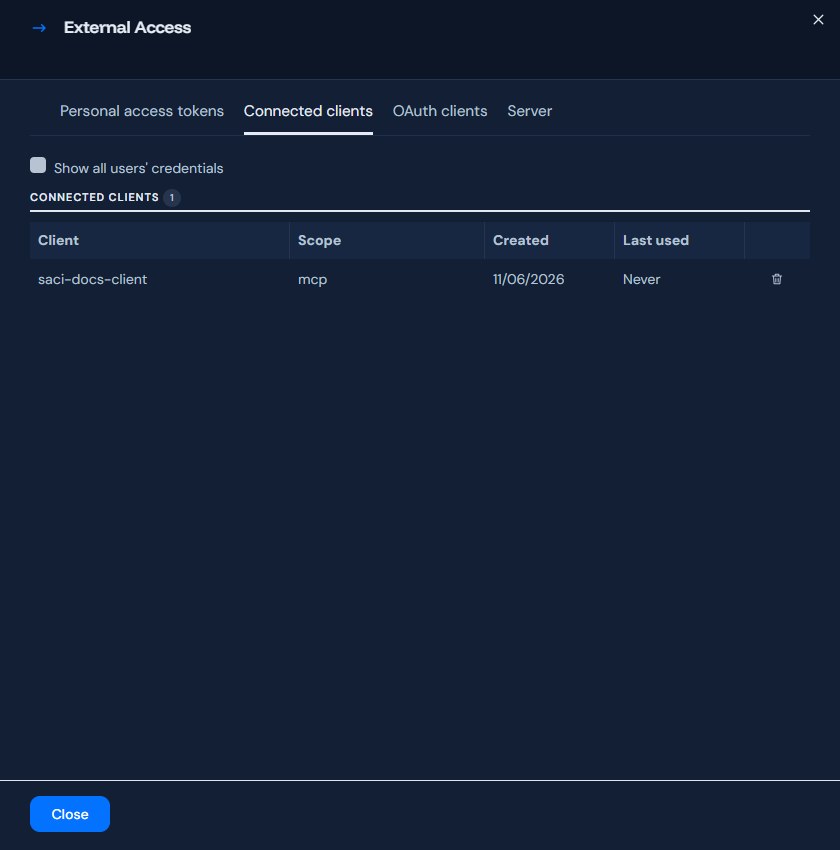
O cliente recebe um token de acesso (pp_at_, válido por 60 minutos) e um token de renovação (pp_rt_, válido por 30 dias e trocado a cada uso). Se um código ou token de renovação for reutilizado, o T6 revoga a conexão por segurança.
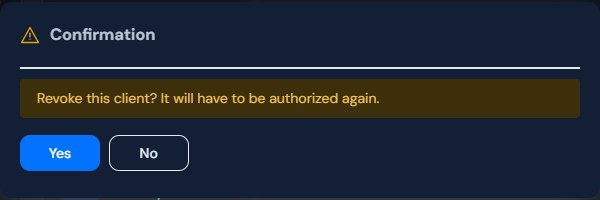
Revogando um cliente conectado. Vamos clicar na lixeira da linha e confirmar Revogar este cliente? Ele precisará ser autorizado novamente. O cliente passa a receber 401 e deixa de ser listado.
¶ 2.5. Administrando clientes OAuth (Gerenciar servidor MCP)
Clientes modernos se registram sozinhos. Quando um cliente exige um ID e um segredo fixos, um administrador pode pré-registrá-lo na aba Clientes OAuth, que lista Nome, URIs de redirecionamento, Tipo (Confidencial quando tem segredo, Público quando não tem) e Criado:
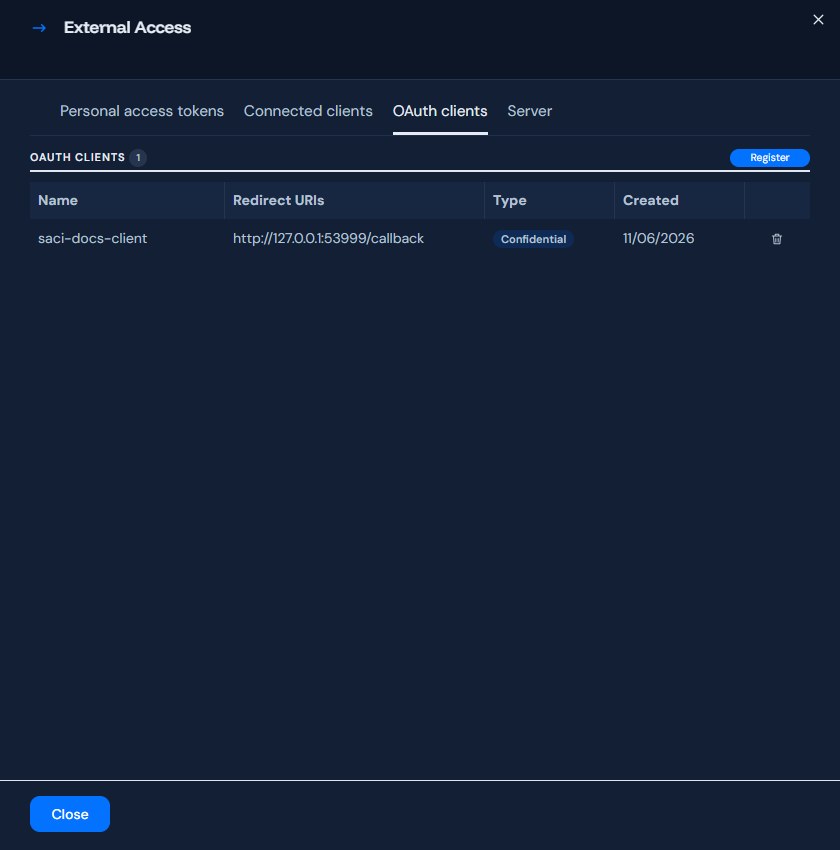
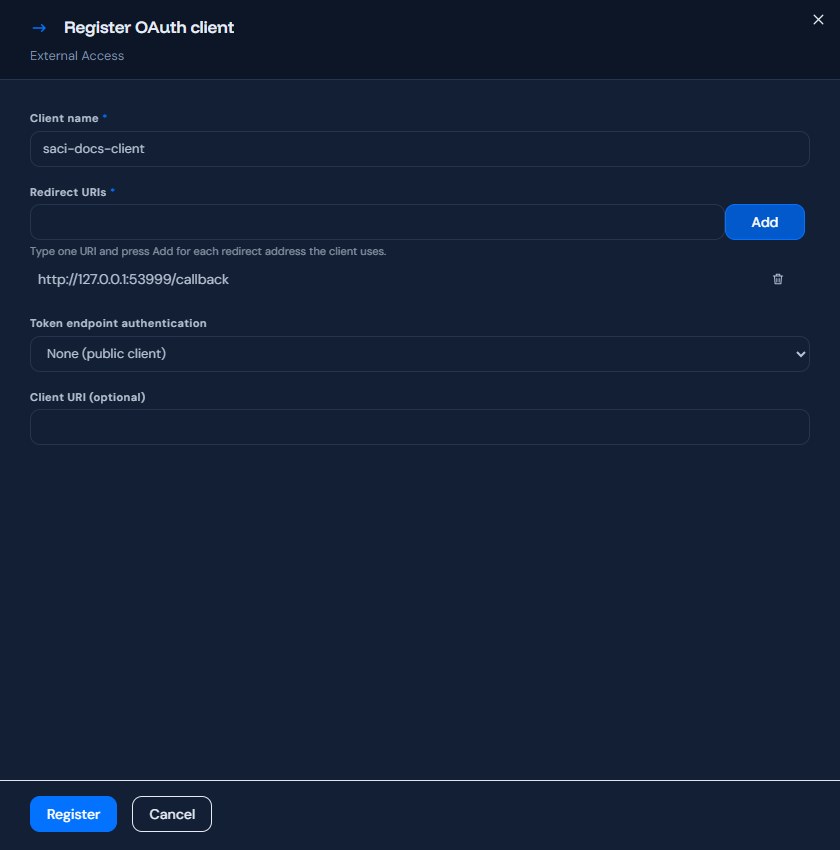
1. Vamos clicar em Registrar. Abre o painel Registrar cliente OAuth:
- Nome do cliente (obrigatório): até 200 caracteres;
- URIs de redirecionamento (obrigatório): digitar um endereço e clicar em Adicionar, repetindo para cada endereço. São aceitos endereços
httpsou de loopback (http://127.0.0.1:porta/...); a lixeira remove um endereço da lista; - Autenticação no endpoint de token: Nenhuma (cliente público) ou Segredo do cliente (client_secret_post);
- URI do cliente (opcional): página do aplicativo;
2. Vamos clicar em Registrar. O painel exibe o ID do cliente e, quando escolhido, o Segredo do cliente:
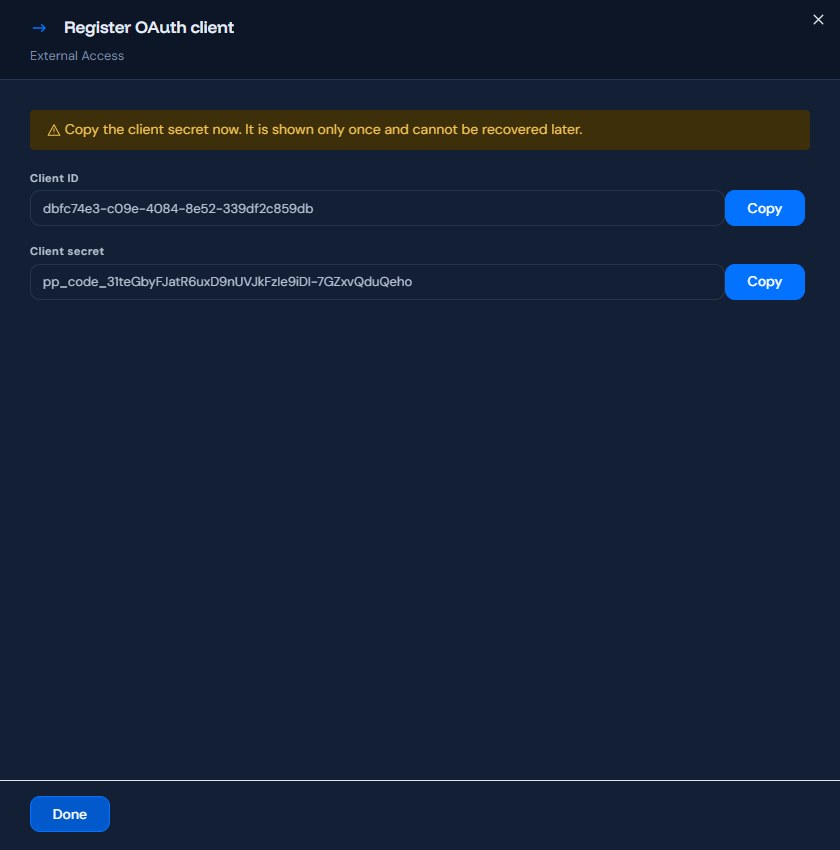
Copie o segredo agora: ele é exibido uma única vez e não pode ser recuperado depois.
3. Para remover o registro, vamos clicar na lixeira da linha e confirmar Excluir este registro de cliente? As conexões dele deixarão de funcionar.
¶ 2.6. Aba Servidor
A aba Servidor reúne o que o cliente precisa:
- URL do servidor MCP: o endereço
/mcpdo ambiente, com o botão Copiar; - URL do servidor de autorização: o endereço de origem do T6, usado na descoberta OAuth;
- Como conectar: o comando pronto do Claude Code e as instruções para clientes com navegador (OAuth) e sem navegador (token de acesso pessoal).
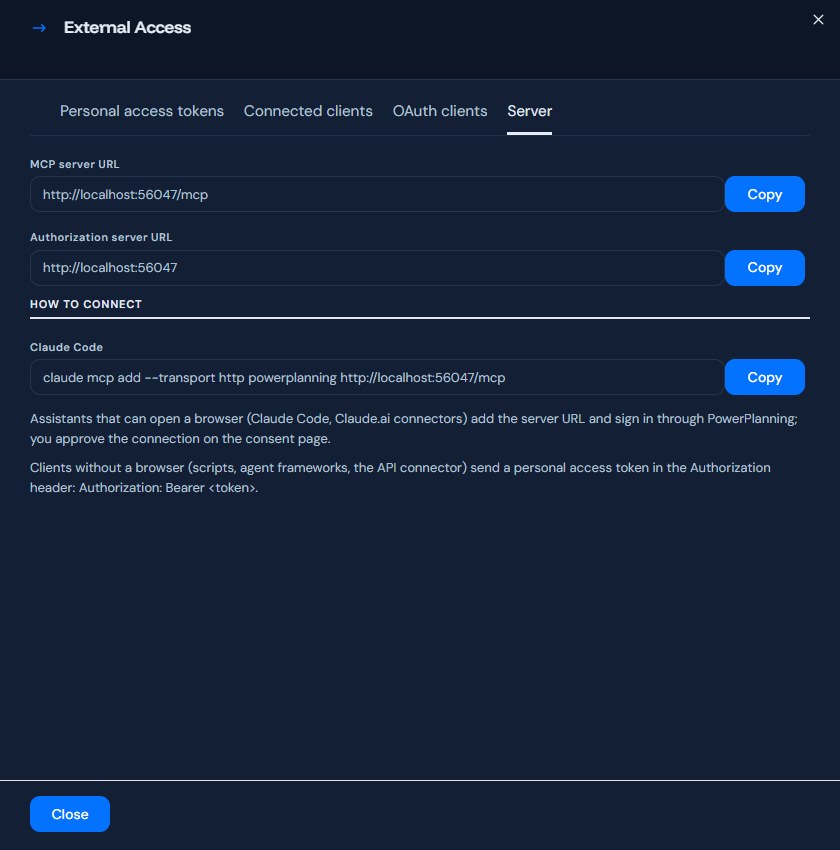
Atrás de um proxy reverso, o administrador do ambiente informa o endereço público na configuração
McpPublicUrlpara que a descoberta, o consentimento e o endereço exibido nesta tela usem a URL externa correta.
¶ 2.7. O que acontece em cada chamada
- O T6 valida o token (existência, validade, revogação e ambiente), a funcionalidade MCP Server e a permissão Acessar servidor MCP. Sem credencial válida a resposta é
401; - A chamada roda com as permissões do usuário; ferramentas de leitura e de escrita respeitam as mesmas regras de objeto da aplicação;
- Cada ação de credencial (criar, revogar, autorizar) e cada chamada de ferramenta é gravada na trilha de auditoria. Se a gravação de uma chamada falhar, o resultado traz um bloco de aviso e a chamada não deve ser repetida;
- O servidor não guarda sessão. Quando uma ferramenta devolve um token de prévia ou de confirmação, o cliente o envia de volta na chamada seguinte;
- Há limite de chamadas por minuto por credencial e, para as ações anônimas do OAuth, por endereço IP; ao excedê-lo o cliente recebe
429.
¶ 3. Q&A
Perguntas Frequentes
1. Não vejo o botão Acesso externo, ou a tela diz que o servidor MCP não está habilitado. Por quê?
O recurso de Preview MCP Server está desligado. Um administrador multiaplicação deve ligá-lo em Configurações > Preview. Sem a permissão Acessar servidor MCP, a tela mostra o aviso de falta de permissão.
2. Perdi o token. Posso ver o valor de novo?
Não. O token completo é mostrado uma única vez, na criação, e o T6 guarda apenas o hash. Revogue o token e crie outro.
3. Quanto tempo dura um token de acesso pessoal?
O padrão é de 90 dias e o máximo é de 365 dias (valores configuráveis do ambiente). Depois de expirado, as chamadas respondem 401 e é preciso criar um novo token.
4. O cliente recebe 401. O que verificar?
Se o token não foi revogado nem expirou, se foi criado neste mesmo ambiente, se MCP Server continua ligado e se o usuário ainda tem Acessar servidor MCP. Em clientes OAuth, revogue a conexão e autorize de novo.
5. O que o assistente externo pode fazer?
Exatamente o que o usuário pode fazer na aplicação: as ferramentas executam com as permissões dele. Ferramentas que dependem de telas do T6 não são oferecidas.
6. Usar o MCP derruba a minha sessão no navegador?
Não. As chamadas MCP não leem nem alteram a sessão do navegador, mesmo quando o ambiente permite uma única sessão por usuário.
7. Como desligo o acesso externo de todo o ambiente?
Desligue MCP Server em Configurações > Preview. Descoberta, consentimento e todas as chamadas deixam de funcionar de imediato; as sessões de navegador não são afetadas.
8. Quem pode ver os tokens e conexões de outros usuários?
Somente quem tem Gerenciar servidor MCP, pela caixa Mostrar credenciais de todos os usuários ou pela opção Acesso externo do menu Controle de Acesso.
Páginas relacionadas: Funcionalidades e Permissões, Preview e Segurança - Auditoria.